همه ما میدانیم که اپل به خاطر پشتیبانی نرمافزاری بلندمدت از دستگاههایش شناخته شده است، که بسیاری از کاربران را تشویق میکند تا دستگاههای قدیمیتر خود را سالها نگه دارند، البته تا زمانی که به طور موثر کار کنند و بهروزرسانیهای امنیتی را دریافت کنند. اما آیا تا به حال به این فکر کردهاید که برخی مشکلات امنیتی وجود دارد که حتی اپل، با تمام قدرت تکنولوژیکی خود، نمیتواند آنها را حل کند؟ بله، این همان چیزی است که محققان امنیتی اخیراً در مورد یک آسیبپذیری نرمافزاری مداوم که میلیونها دستگاه قدیمیتر را تحت تأثیر قرار میدهد و هنوز در جیب و مچ دست میلیونها کاربر در سراسر جهان استفاده میشود، فاش کردند.
آسیبپذیری usbliter8 چیست و چگونه کار میکند؟
محققان شرکت امنیت سایبری اروپایی Paradigm Shift یک آسیبپذیری امنیتی جدید را کشف کردهاند که آن را usbliter8 نامیدهاند. این آسیبپذیری در iOS نیست که بتوان آن را با یک کلیک بهروزرسانی و وصله کرد. در عوض، مشکل در بوت ROM تراشههای قدیمیتر اپل، بهویژه تراشههای A12 Bionic و A13 Bionic، نهفته است. از آنجا که کد این ناحیه از پردازنده ثابت و در سختافزار تعبیه شده است و نمیتوان آن را تغییر داد یا بازنویسی کرد، اپل به معنای واقعی کلمه هیچ راه نرمافزاری برای بستن یا رفع این آسیبپذیری ندارد.
این آسیبپذیری لیست طولانی از آیفونهای محبوب که هنوز هم به طور گسترده مورد استفاده قرار میگیرند، از جمله کل سری آیفون ۱۱، آیفون SE (نسل دوم) و همچنین آیفون XS، آیفون XS Max و آیفون XR را تحت تأثیر قرار میدهد. از لحاظ تئوری، هر عامل مخربی میتواند از این آسیبپذیری برای به دست گرفتن کنترل کامل آیفون آسیبدیده سوءاستفاده کند، اما خوشبختانه شرایطی وجود دارد که وضعیت را کمتر از آنچه به نظر میرسد نگرانکننده میکند.
برای بهرهبرداری از این آسیبپذیری، دسترسی فیزیکی ضروری است.
قبل از اینکه وحشت کنید و تصمیم بگیرید فوراً گوشی خود را دور بیندازید، بیایید به جنبهی مثبت ماجرا نگاهی بیندازیم. برای سوءاستفاده از آسیبپذیری usbliter8، یک مهاجم به دو شرط اساسی نیاز دارد: دسترسی فیزیکی مستقیم به آیفون شما و اتصال USB به رایانه. این بدان معناست که هیچ امکانی برای هک از راه دور از طریق اینترنت یا لینکهای مخرب وجود ندارد. تا زمانی که گوشی شما در جیبتان باشد، کاملاً در امان هستید.
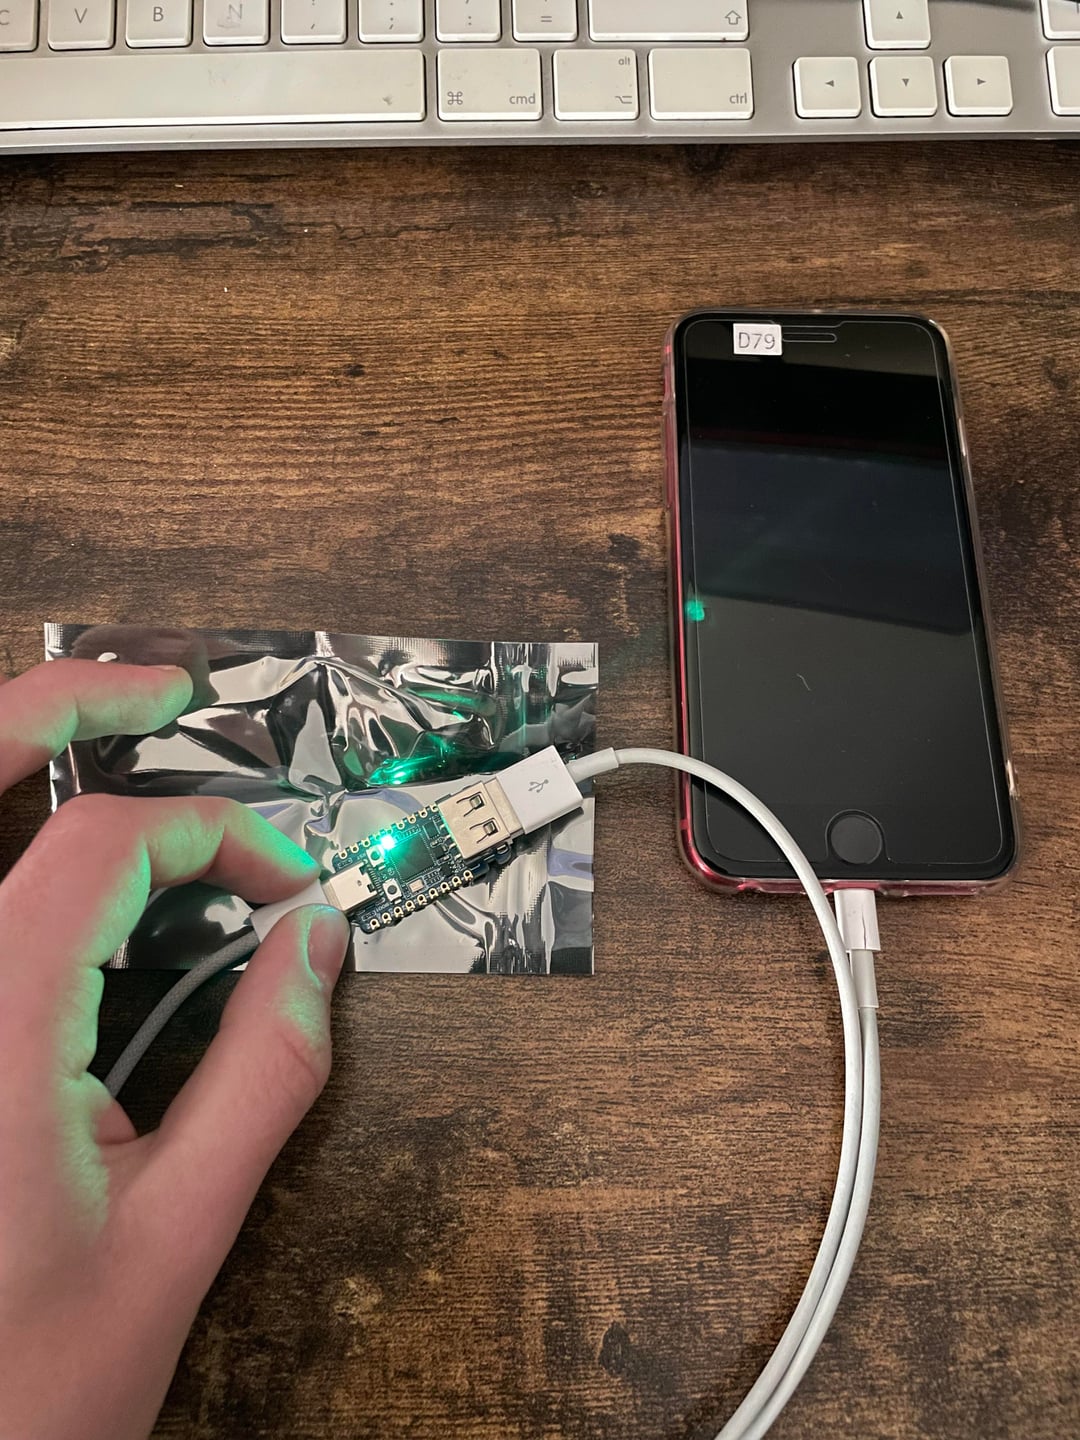
مشکل واقعی ممکن است تنها در صورت گم شدن یا دزدیده شدن تلفن ایجاد شود، زیرا در این صورت دزد زمان و دسترسی فیزیکی برای آزمایش و سوءاستفاده از این آسیبپذیری را خواهد داشت. با این حال، گزارشها تأیید میکنند که دادههای حساس ذخیره شده در Secure Enclave - مانند تشخیص چهره، اثر انگشت، رمزهای عبور و کلیدهای رمزگذاری - ایمن و محافظت شده باقی میمانند. با این وجود، محققان هشدار میدهند که این آسیبپذیری میتواند راههای حمله گستردهتری را باز کند که به طور بالقوه منجر به تلاش برای دور زدن امنیت Secure Enclave میشود. تنها راه حل واقعاً مناسب برای افراد نگران، ارتقاء به یک دستگاه جدیدتر و دور انداختن ایمن تلفن قدیمی پس از پاک کردن کامل دادههای آن است.
ساعتهای اپل و آیپدها نیز از این امر در امان نماندند.
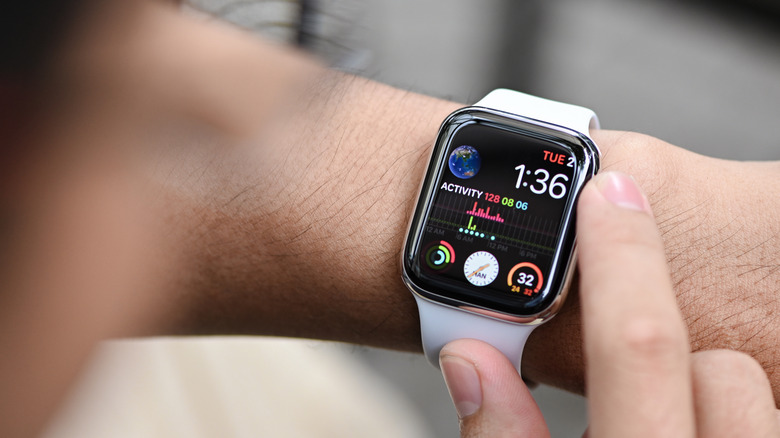
این مشکل محدود به آیفونها نیست؛ بلکه به سایر دستگاههای اپل که از پردازندههای آسیبدیده یا تراشههای مشابه، مانند تراشههای S4 و S5 در ساعتها، استفاده میکنند، نیز گسترش مییابد. دستگاههای آسیبدیده شامل آیپد (نسل هشتم)، آیپد (نسل نهم)، آیپد ایر (نسل سوم)، آیپد مینی (نسل پنجم) و همچنین اپل واچ SE (نسل اول)، اپل واچ (نسل چهارم) و اپل واچ (نسل پنجم) هستند.
درست مانند آیفون، این سوءاستفاده نیاز به دسترسی فیزیکی و اتصال USB دارد. اپل در بیانیه رسمی خود به هفته امنیت (Security Week) تأیید کرد که دستگاههای جدیدتر منتشر شده در سالهای اخیر، از قبل در برابر این آسیبپذیری محافظت کامل دارند و این مشکل مدتها پیش در سختافزارهای جدیدتر برطرف شده است. بنابراین، اگر صاحب یکی از این دستگاههای قدیمی هستید، بهترین راه حل این است که آن را ایمن و مطمئن نگه دارید، یا برای آرامش خاطر کامل، به زودی دستگاه خود را ارتقا دهید.
منبع:


4 نظر