إذا كنت تظن أن عالم الأمن الرقمي يهدأ بمجرد أن تطرح آبل ترقيعاً أمنياً، فأنت لم تتعرف بعد على عناد المهاجمين. برمجية التجسس الخبيثة DarkSword، التي شغلت الباحثين الأمنيين في وقت سابق، لم تكتفِ بالبقاء قيد النشاط فحسب، بل طورت من نفسها وظهرت في ثوب جديد وأكثر شراسة. هذا المتحور المكتشف حديثاً يحمل ملامح خطيرة تستهدف بياناتك الحساسة ومحافظك المالية، مما يضع سلامة أجهزة الآي-فون غير المحدثة على المحك مجدداً.
ما هي أداة DarkSword ولماذا تشكل خطراً استثنائياً؟
يكمن الخطر الحقيقي لبرمجية DarkSword في أنها لم تكن تتطلب عبقرية تقنية لاختراق الضحايا؛ بل كانت بمثابة حزمة اختراق جاهزة للاستخدام الفوري. تتألف الأداة من مجموعة من ملفات HTML وجافا سكريبت القادرة على إصابة الهدف بمجرد رفعها على أي خادم ويب متواضع، ودون الحاجة لخبرات برمجية عميقة من جانب المهاجم، مما أتاح حتى لغير المتمرسين شن هجمات معقدة.
على سبيل المثال، شهدت الأيام الماضية رصد صفحة احتيالية خبيثة تدعي فتح باب الحجز المسبق لجهاز وهمي باسم آي-فون ديو مقابل 500 دولار. كان مجرد فتح تلك الصفحة عبر متصفح سفاري في أجهزة الآي-فون أو الآي-باد غير المحمية كافياً لتحميل البرمجية الخبيثة وتثبيتها فوراً دون أي تفاعل إضافي من المستخدم.
وفقاً لتقارير فريق استخبارات التهديدات التابع لشركة جوجل، جرى استخدام حزمة DarkSword في بداياتها من قبل شركات تجارية متخصصة في برمجيات التجسس وجهات يُشتبه برعايتها من دول، لاستهداف مستخدمي أجهزة الآي-فون في دول متعددة من بينها المملكة العربية السعودية وماليزيا وتركيا وأوكرانيا.
المتحور الجديد P7: لمسات بشرية وسرقة للمحافظ الرقمية
الجديد في المشهد هو ما كشفه الباحثون في شركة iVerify الأمنية، حيث رصدوا نسخة مطورة من هذه الأداة أطلقوا عليها اسم P7 DarkSword، وهو اسم مستوحى من البادئة p7_ التي اعتمدها المهاجم في تسمية المتغيرات البرمجية داخل الشيفرة المعدلة. وتم اكتشاف هذا المتحور لأول مرة خلال فحص أمني لأحد الأجهزة المصابة في شهر أغسطس.
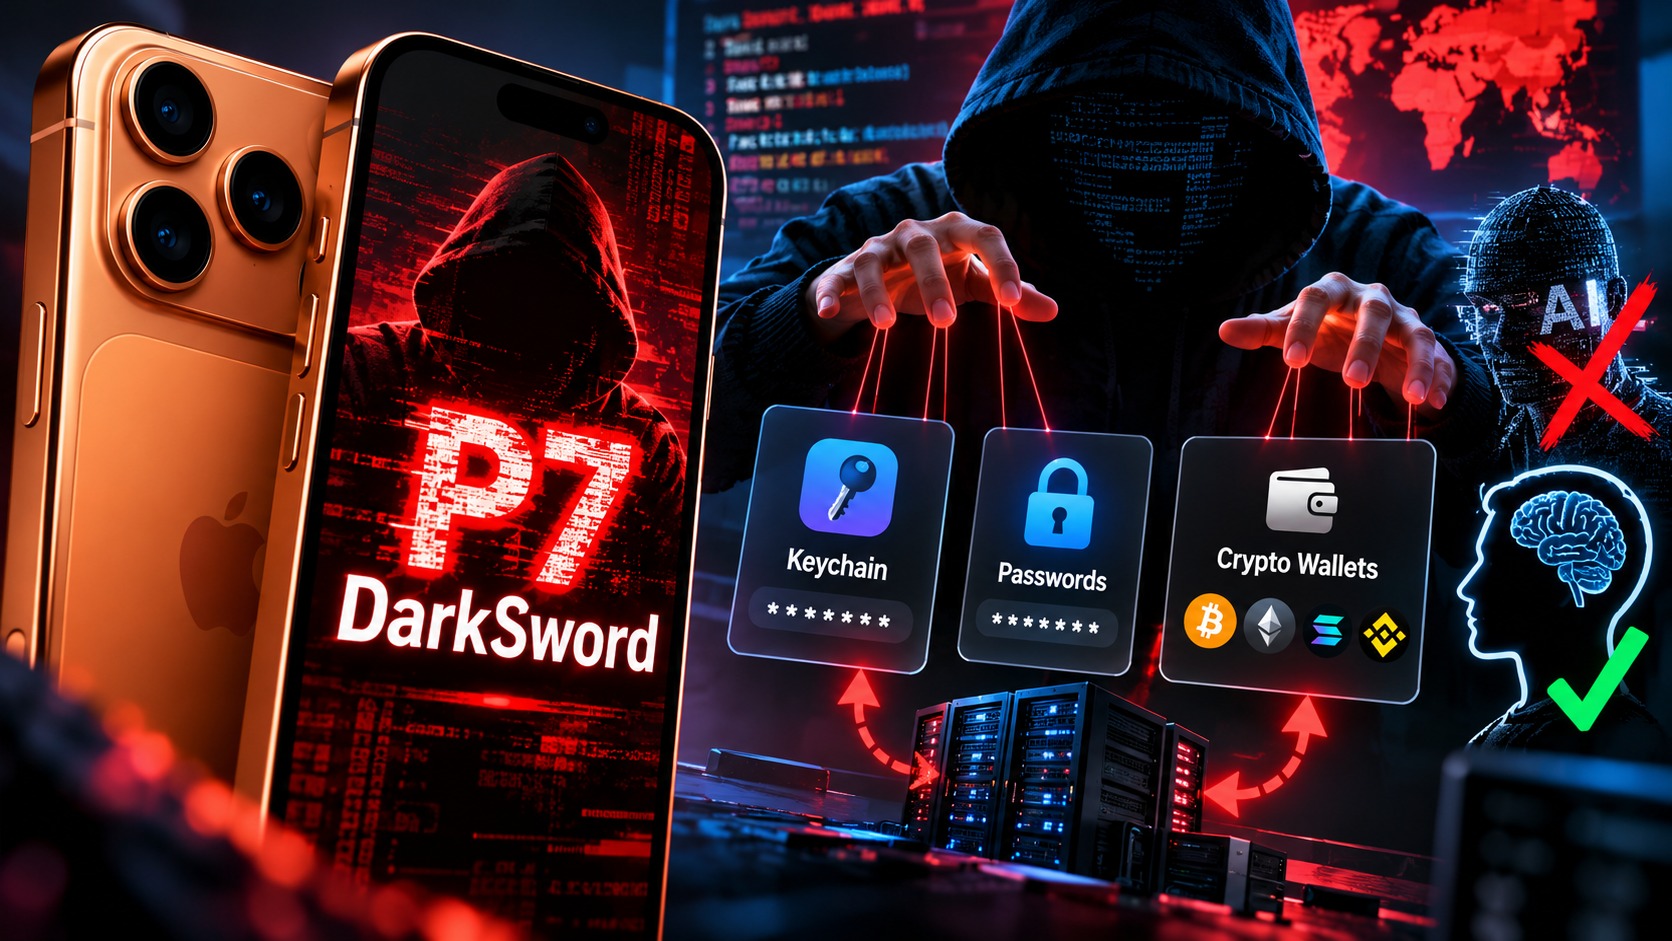
يتميز المتحور P7 بعدة ترقيات جوهرية تجعله أشد خطورة؛ إذ يقلل من أثره وبصمته الرقمية على النظام لتفادي رصده، كما يضيف قدرات خبيثة لسرقة مفاتيح وكلمات المرور المخزنة في سلسلة المفاتيح (Keychain)، فضلاً عن استهداف محافظ العملات الرقمية المشفرة. علاوة على ذلك، يدمج المتحور نظام اتصال ثنائي الاتجاه مع خوادم القيادة والتحكم الخاصة بالمخترقين.
الأمر الأكثر إثارة للاهتمام هو أن الباحثين لاحظوا أن معظم المتحورات السابقة كانت نتاج توليد برمجيات عشوائي عبر الذكاء الاصطناعي، بينما يحمل المتحور P7 بصمات بشرية واضحة؛ حيث استثمر مطوروه جهداً حقيقياً وأظهروا كفاءة برمجية عالية في إعادة هيكلة الأداة لجعلها أكثر استقراراً وتخفياً وفاعلية.
هل أجهزة الآي-فون في أمان من هذا السيف المظلم؟
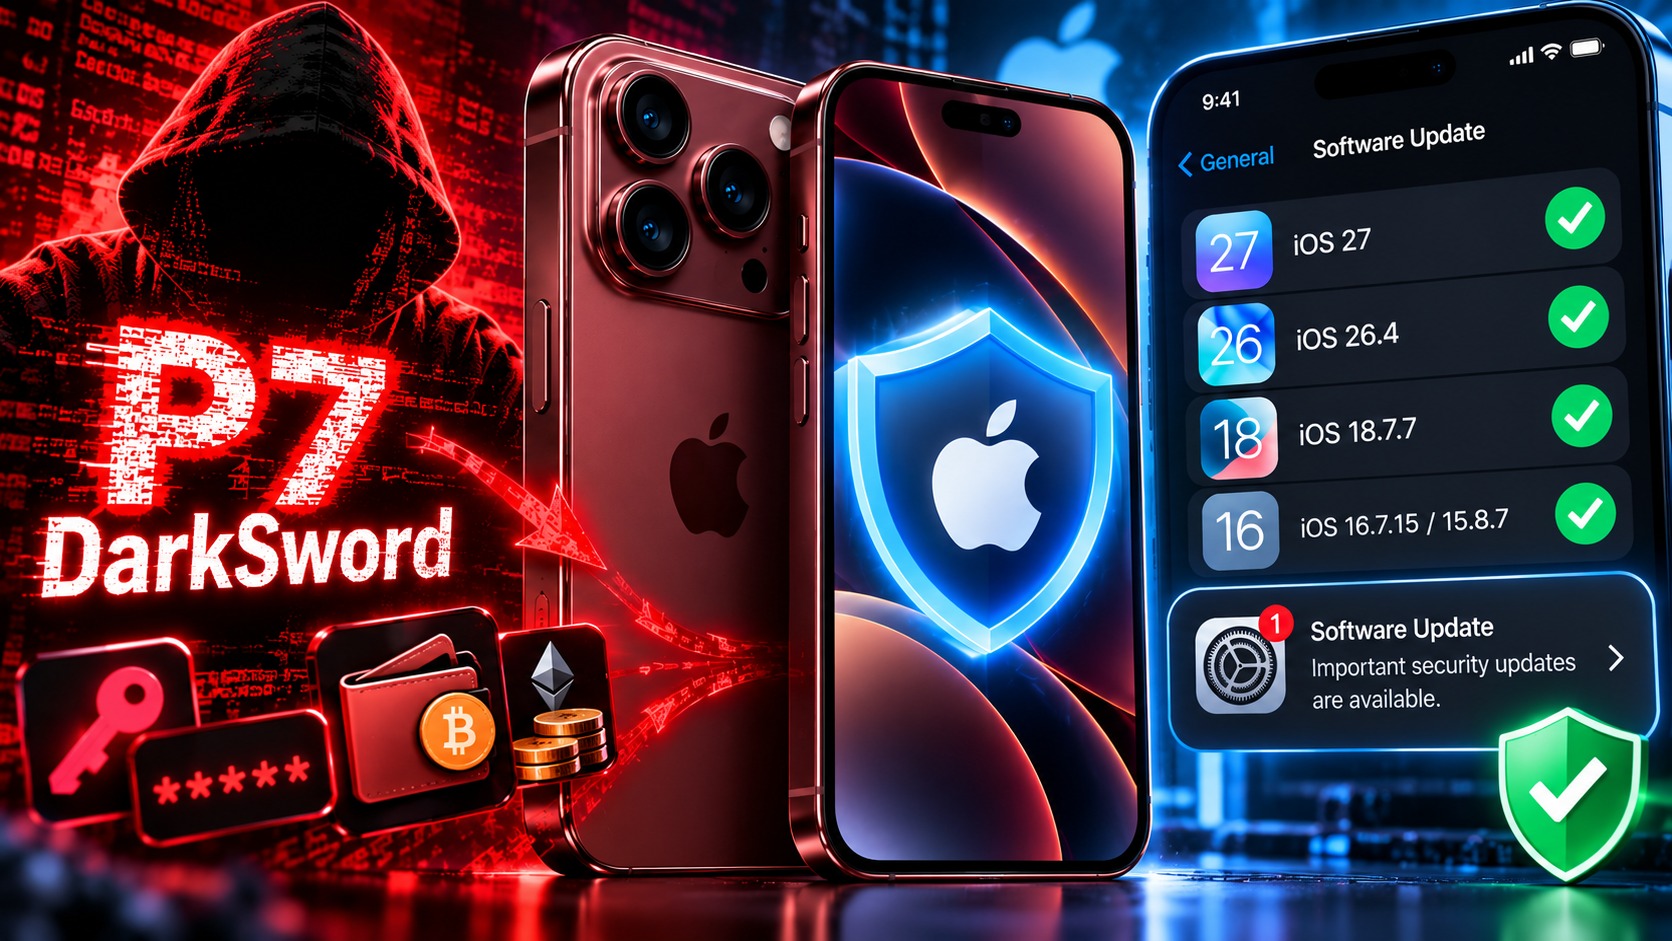
الخبر المطمئن وسط هذه التفاصيل المقلقة هو أن ترسانة دفاعات آبل لا تزال صامدة بنجاح. تؤكد المؤشرات والتقارير الأمنية أنه لا يوجد أي دليل يثبت قدرة المتحور P7 على اختراق الأجهزة التي حصلت بالفعل على التحديثات الأمنية التي أطلقتها آبل لمعالجة الثغرات الأصلية لـ DarkSword في أنظمة iOS 18.7.7 وiOS 26.4 وiOS 27 والإصدارات الأحدث منها، إلى جانب تحديثات الأجهزة القديمة مثل iOS 16.7.15 وiOS 15.8.7.
الخطر الحقيقي ينحصر بالكامل في الأجهزة التي تخلفت عن التحديثات وتعمل بإصدارات قديمة غير مرقعة. تذكر دائماً أن تجاهل الإشعار الأحمر الصغير في الإعدادات ليس علامة على التريث، بل هو في كثير من الأحيان دعوة مفتوحة لمثل هذه الأدوات الخبيثة للاستقرار داخل جهازك وسرقة أثمن ما تملك من بيانات شخصية ومالية.
المصدر:


9 تعليق